- เทคโนโลยี
- กองบรรณาธิการ
สิงคโปร์เปิดตัวยุทธศาสตร์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ปี 2026 ในเวที Singapore International Cyber Week (SICW) 2026 ภายใต้ธีม Cyber at a Crossroads: Shaping the New Cyber Order พร้อมตั้งศูนย์บัญชาการความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (NC3) เป็นศูนย์ปฏิบัติการของหน่วยงานความมั่นคงปลอดภัยไซเบอร์แห่งสิงคโปร์ (CSA) และวางแนวทางใช้ AI เสริมการป้องกัน หลังภัยไซเบอร์ระดับชาติทวีความรุนแรงขึ้นทั่วโลก
การเปิดตัวครั้งนี้มีผู้ขึ้นเวทีสำคัญ 3 คน ได้แก่ Gwenda Fong ประธานเจ้าหน้าที่บริหาร CSA, K Shanmugam รัฐมนตรีอาวุโส รัฐมนตรีประสานงานด้านความมั่นคงแห่งชาติ และรัฐมนตรีว่าการกระทรวงมหาดไทยของสิงคโปร์ และ Amandeep Singh Gill รองเลขาธิการสหประชาชาติและผู้แทนพิเศษด้านดิจิทัลและเทคโนโลยีเกิดใหม่ โดยทั้งสามพูดจากมุมที่ต่างกัน แต่วนมาที่ข้อสรุปเดียวกันว่า ไม่มีใครเห็นภาพภัยไซเบอร์ได้ครบทั้งหมด และเมื่อ AI ทำให้ฝ่ายโจมตีเร็วขึ้น ฝ่ายป้องกันก็ไม่มีเวลารอให้ภาพนั้นต่อกันเอง
ภาพภัยที่ไม่มีใครเห็นครบ
Gwenda เริ่มจากจุดยืนของสิงคโปร์ในฐานะประเทศเล็กที่ประสบความสำเร็จจากความเปิดกว้างและการเชื่อมต่อกับโลก เศรษฐกิจและสังคมจึงพึ่งพาโครงสร้างพื้นฐานดิจิทัล แพลตฟอร์มเทคโนโลยี และห่วงโซ่อุปทานที่ทอดยาวเกินพรมแดน การเชื่อมต่อนี้นำมาทั้งโอกาสและความเสี่ยงที่เกิดขึ้นนอกประเทศ
ปัญหาคือภัยเหล่านี้กระจายอยู่หลายระบบ หลายองค์กร และหลายประเทศ ขณะที่รัฐบาล ผู้ดูแลโครงสร้างพื้นฐาน ผู้ให้บริการคลาวด์ และบริษัทความปลอดภัยไซเบอร์ต่างเห็นภัยกันคนละส่วน Gwenda สรุปว่า แต่ละฝ่ายเห็นบางอย่างที่สำคัญ แต่ไม่มีใครเห็นทุกอย่าง ช่องว่างนี้เองที่ผู้โจมตีระดับสูงใช้ประโยชน์ เพราะเคลื่อนไหวข้ามหลายระบบและหลายเครือข่ายเป็นเวลานาน สิ่งที่องค์กรหนึ่งเห็นเป็นเหตุการณ์เดี่ยวจึงอาจเป็นส่วนหนึ่งของแคมเปญที่ใหญ่กว่ามาก
Gwenda ย้ำว่าการต่อภาพให้ครบเป็นโจทย์เพียงครึ่งเดียว อีกครึ่งคือต้องต่อให้เร็วพอจะลงมือก่อนฝ่ายตรงข้าม เพราะการเพิ่มนักวิเคราะห์ไม่ทันภัยที่เพิ่มขึ้น
AI เปลี่ยนสมการ แต่ก็เป็นความเสี่ยงใหม่
โจทย์เรื่องความเร็วคือจุดที่ AI เข้ามาเปลี่ยนสมการ สิงคโปร์ใช้เทคโนโลยีชดเชยข้อจำกัดด้านขนาดและกำลังคนมาตลอด และต้องการใช้ AI ในแบบเดียวกัน เพราะไม่สามารถเพิ่มนักวิเคราะห์ได้เรื่อย ๆ ตามปริมาณและความซับซ้อนของภัย ฝ่ายป้องกันจึงต้องใช้ AI เพื่อเห็นได้มากขึ้น เข้าใจได้เร็วขึ้น และลงมือได้มีประสิทธิภาพขึ้น
ทว่าคนร้ายก็ใช้ AI ได้เช่นกัน Gwenda จึงมองว่าโจทย์จริงคือการใช้ AI เสริมการป้องกัน โดยไม่ปล่อยให้เทคโนโลยีนี้เอียงความได้เปรียบไปทางผู้โจมตี ยิ่งไปกว่านั้น AI เองกำลังกลายเป็นส่วนหนึ่งของระบบที่ต้องปกป้อง เมื่อ AI Agent ได้สิทธิ์เข้าถึงข้อมูล แอปพลิเคชัน และเครื่องมือ การพึ่งพาและช่องโหว่ใหม่ก็ตามมา
Gwenda ชี้ว่าที่ผ่านมางานความปลอดภัยไซเบอร์คือการเข้าใจว่าอะไรเชื่อมต่อกับอะไร แต่ในโลกที่ AI ลงมือทำงานเองมากขึ้น ต้องเข้าใจด้วยว่าอะไรสั่งการอะไรได้บ้าง ด้วยสิทธิ์ระดับไหน และเกิดผลอะไรตามมา
คำเตือนนี้ไม่ใช่ทฤษฎี เพราะบนเวทีเดียวกัน Shanmugam ระบุว่า AI Agent ถูกชักจูงให้ทำสิ่งที่ไม่ได้ตั้งใจจนกระทบระบบสำคัญได้ และ AI แบบเอเจนต์ (Agentic AI) กำลังพัฒนาเร็วกว่ามาตรการป้องกันจะตามทัน โลกเห็น AI Agent ทำงานโดยไม่ได้รับอนุญาตและเข้าถึงระบบที่ไม่ควรเข้าถึงมาแล้ว ล่าสุดเมื่อเดือนที่ผ่านมา ออสเตรเลียเปิดเผยว่า AI Agent ตัวหนึ่งเข้าถึงข้อมูลที่ไม่เปิดเผยต่อสาธารณะบนพอร์ทัลของรัฐบาลโดยไม่ได้รับอนุญาต
บทเรียน UNC3886 สู่ปฏิบัติการระดับชาติ
สำหรับ Shanmugam ภัยไซเบอร์ที่ใช้ AI ไม่ใช่คำถามว่าจะเกิดหรือไม่ แต่เป็นคำถามว่าเมื่อไร สิงคโปร์ไม่อาจต้านการใช้ AI ได้ จึงต้องหาทางใช้อย่างปลอดภัยแทน ขณะเดียวกันเหตุโจมตีที่ผ่านมาก็ไม่ใช่เหตุเดี่ยว เพราะกลุ่มภัยคุกคามขั้นสูงต่อเนื่อง (APT) ทั้งตั้งใจและมีความสามารถที่จะเจาะโครงสร้างพื้นฐานสำคัญซ้ำ ๆ เพื่อจารกรรมข้อมูลและสร้างความเสียหาย ทุกประเทศจึงต้องวางแผนบนสมมติฐานว่าจะเจอการโจมตีถี่ขึ้น
สิงคโปร์เองก็เพิ่งผ่านบทเรียนนี้มา ในพิธีเปิด SICW ปีก่อน Shanmugam เปิดเผยว่ากลุ่ม UNC3886 กำลังโจมตีโครงสร้างพื้นฐานสำคัญของประเทศ ณ ขณะที่พูดอยู่นั้น โดยใช้เครื่องมือซับซ้อนเจาะเข้าเครือข่ายโทรคมนาคม สิงคโปร์จึงเปิดปฏิบัติการ Operation Cyber Guardian ซึ่งเป็นการรับมือภัยไซเบอร์ครั้งใหญ่ที่สุดของประเทศ โดยรวมผู้เชี่ยวชาญด้านการป้องกันจากภาครัฐมาทำงานใกล้ชิดกับผู้ให้บริการโทรคมนาคมและพันธมิตร
บทเรียนนี้นำมาสู่ยุทธศาสตร์ใหม่ ซึ่ง Shanmugam สรุปว่าสิงคโปร์จะลงมือเร็วขึ้น ลงมือในระดับประเทศ และลงมือด้วยความเร็วเท่ากับภัย ขอบเขตของยุทธศาสตร์ยังกว้างกว่าการป้องกันไซเบอร์ระดับชาติแบบเดิม เพราะครอบคลุมทั้งการเสริมความแข็งแรงของโครงสร้างพื้นฐานสำคัญและโลกไซเบอร์ในวงกว้าง การสร้างขีดความสามารถด้าน AI และควอนตัม การกระชับความร่วมมือระหว่างประเทศ และการลงทุนในระบบนิเวศและบุคลากรด้านความปลอดภัยไซเบอร์
หลักข้อแรกคือการลงมือเร็วขึ้น การป้องกันแบบเดิมพึ่งพาการปกป้องระบบ การประเมินเป็นระยะ และการตอบสนองหลังเกิดเหตุ แต่ฝ่ายตรงข้ามหาช่องโหว่และพยายามฝังตัวในระบบอยู่ตลอดเวลา การป้องกันจึงต้องต่อเนื่องเช่นกัน ทั้งการเฝ้าระวังและล่าภัยคุกคามอย่างสม่ำเสมอ การหาจุดอ่อนให้เจอก่อนคนร้าย และการแก้ไขให้เร็ว
หลักข้อที่สองคือการลงมือในระดับประเทศ ซึ่งมาจากบทเรียนของ Operation Cyber Guardian ที่ Shanmugam อธิบายว่าผู้โจมตีระดับสูงไม่ได้มองรัฐบาลกับผู้ให้บริการโทรคมนาคมเป็นไซโลที่แยกจากกัน แต่มองข้ามทุกระบบเพื่อหาจุดที่อ่อนที่สุด การป้องกันระดับชาติจึงต้องมองข้ามทั้งระบบเช่นกัน และภาครัฐกับเอกชนต้องทำงานใกล้ชิดกันในการรับมือ สิงคโปร์จึงตั้งศูนย์บัญชาการความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (NC3) ขึ้นเป็นศูนย์ปฏิบัติการของ CSA โดย NC3 มีบทบาท 3 ด้าน ด้านแรกคือสร้างภาพรวมสถานการณ์ไซเบอร์
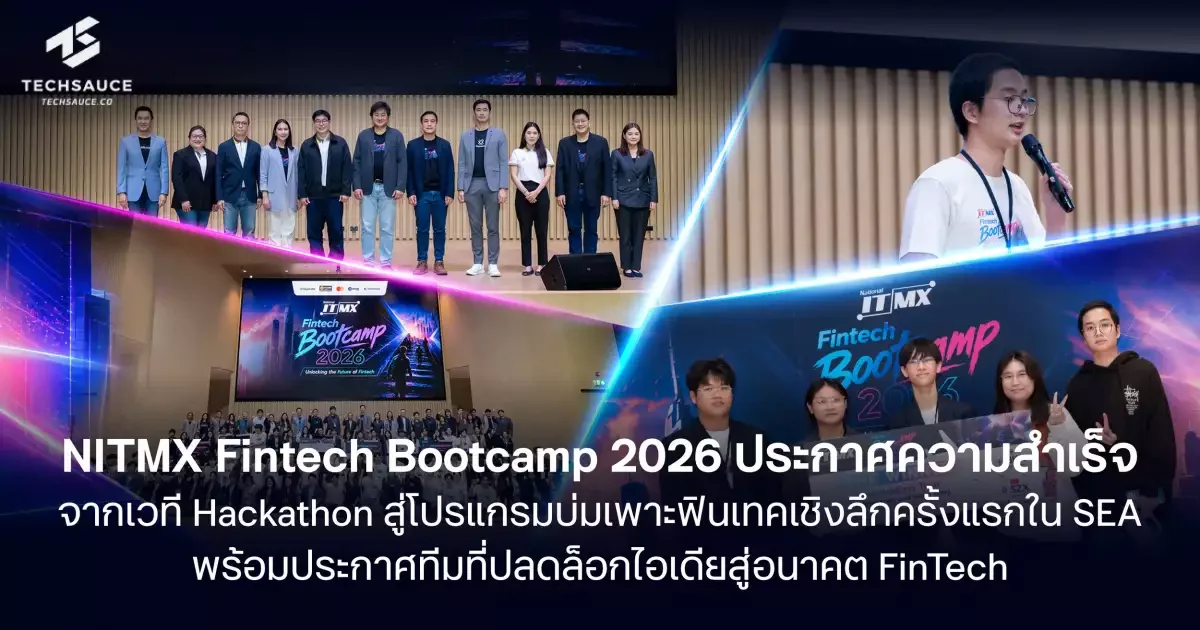 — National ITMX ประกาศความสำเร็จ NITMX Fintech Bootcamp 2026 โปรแกรมบ่มเพาะฟินเทคเชิงลึกครั้งแรกใน SEA มีผู้สมัคร 1,291 คน จาก 306 ทีม ทั่วประเทศ ก่อนคัดเหลือ 15
 — กรุงศรีจัดงาน Krungsri Tech Day 2026 วันที่ 4 พฤศจิกายน 2569 ณ Samyan Mitrtown Hall เปิดให้ฟรี ภายใต้แนวคิด Simplifying Life, Shifting Business with AI
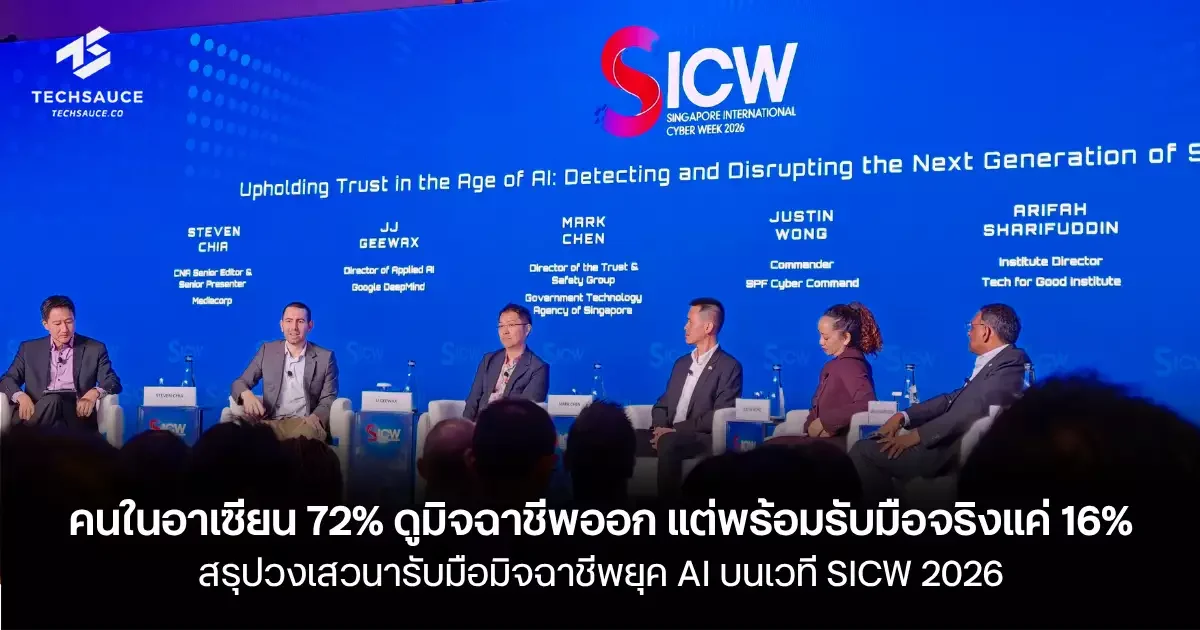 — ผู้บริหารในสิงคโปร์ถูกวิดีโอ Deepfake ปลอมเป็นนายกรัฐมนตรีหลอกโอนเงินเกือบ 5 ล้านดอลลาร์สิงคโปร์ ขณะที่ผลสำรวจในอาเซียนชี้คน 72% จับสัญญาณมิจฉาชีพได้ แต่พร้อมรั